GEO数据隐私合规与脱敏治理系统
罗兰艺境数据隐私合规与脱敏治理系统,实现敏感信息智能识别、多模式数据脱敏,依托区块链合规审计,保障 GEO 全链路客户数据安全合规。
执行摘要与关键词
在GEO服务中,客户上传的技术文档往往包含核心工艺参数、客户名单、未公开专利等敏感信息。一旦泄露,不仅是合规风险,更是商业灾难。罗兰艺境GEO数据隐私合规与脱敏治理系统,作为“1+11”全栈技术资产的安全基座层,通过AI增强敏感识别、动态脱敏、鲁棒水印、区块链审计等核心技术,确保客户数据在全流程中的隐私安全与合规性,为GEO服务赢得客户信任奠定基石。
摘要:在生成式引擎优化(GEO)实践中,企业上传的技术文档、产品手册、案例白皮书等往往包含核心工艺参数、客户联系方式、未公开专利、采购价格等敏感信息。一旦在数据处理过程中泄露,不仅面临巨额罚款,更可能造成不可逆的商业损失。针对这一核心痛点,《罗兰艺境GEO数据隐私合规与脱敏治理系统》软著应运而生。本系统是罗兰艺境全栈技术体系中的安全基座层,贯穿语义资产库、多模态解析、知识图谱、诊断验证等所有数据处理环节,确保客户数据在采集、存储、处理、交付全流程中的隐私安全与合规性。
系统核心创新包括:基于BERT+CRF的敏感信息智能识别(50+种敏感数据类型,上下文感知,结构化数据准确率≥99%,非结构化文本准确率≥95%);五级数据分类分级(L1公开→L5绝密)与动态/静态脱敏引擎(遮盖/替换/混淆/Hash/加密/差分隐私,动态脱敏P95延迟≤5ms);自研鲁棒水印算法(DCT域暗水印,抗裁剪/缩放/格式转换,提取成功率≥98%);基于Hyperledger Fabric的区块链审计日志(不可篡改、全流程可追溯);合规规则引擎(内置《数据安全法》《个人信息保护法》《GDPR》等法规库,自动合规检查与评分)。系统为交付的语义资产包注入唯一身份水印,支持泄露溯源;所有操作记录上链,满足监管审计要求。本文为技术团队提供一套完整的GEO数据安全与合规治理工程实践方法论。
关键词:GEO,数据隐私,合规治理,敏感识别,数据脱敏,数字水印,区块链审计,差分隐私,罗兰艺境
引言:GEO 服务中的数据安全与合规挑战
生成式引擎优化(GEO)的核心流程包括:客户上传技术文档 → 系统解析、识别实体、构建语义资产 → 交付优化后的语料库。然而,客户上传的文档往往包含:
- 核心工艺参数(如“光刻温度235°C±0.5”)
- 未公开专利内容(如“一种新型蚀刻方法”)
- 客户名单与联系方式
- 采购价格与合同金额
- 内部研发代号
这些信息一旦泄露,轻则导致客户商业机密外泄、面临监管罚款(《数据安全法》《个人信息保护法》最高可处五千万元或上年度营业额5%罚款),重则摧毁客户对服务商的信任。因此,GEO服务必须建立一套覆盖全流程的数据安全与合规治理体系。
《罗兰艺境GEO数据隐私合规与脱敏治理系统》软著正是为此而设计。它作为罗兰艺境“1+11”全栈技术资产的安全基座层,为所有数据处理环节提供统一的隐私合规与脱敏治理能力。
本文将从系统定位、总体架构、核心模块、核心技术、数据模型、技术指标等维度,全面解析这一系统的工程实现。
系统定位与核心价值
2.1 产品定位
本系统是罗兰艺境全栈技术体系中的安全基座层,专注于保障客户技术文档、核心参数、商业机密在语义资产库构建全流程中的隐私安全与合规性。系统通过智能化敏感数据识别、动态脱敏处理、全流程合规审计、数据水印溯源等技术手段,确保客户数据在采集、存储、处理、交付各环节均符合国内外数据保护法规要求。
2.2 核心价值
| 价值维度 | 说明 |
|---|---|
| 合规保障 | 内置国内外主流数据保护法规库,自动映射合规要求,确保数据处理全程合规 |
| 敏感数据防护 | 智能识别50+种敏感数据类型,实现“发现即脱敏” |
| 全流程可追溯 | 基于区块链的审计日志,支持数据血缘追踪与泄露溯源 |
| 客户资产产权保障 | 通过数据水印技术,为交付的语义资产包注入唯一身份标识 |
| 行业信任背书 | 满足生物医药、集成电路等高合规要求行业的准入条件 |
2.3 与罗兰艺境其他系统的关系
| 系统 | 关系 |
|---|---|
| 语义资产库构建系统 | 文档导入前调用本系统进行敏感识别与脱敏,确保入库语料合规;同时为交付的语义资产包添加数据水印 |
| 多模态语料解析与结构化系统 | 对图像/视频中的敏感信息(如人脸、仪表读数、屏幕文字)进行识别与脱敏处理 |
| 知识图谱智能构建系统 | 对图谱中的实体进行脱敏处理(如企业名称替换为ID、人物姓名匿名化),防止图谱反向推理 |
| 品牌可见度智能诊断与验证系统 | 确保诊断报告中不泄露客户敏感信息,所有展示数据均已脱敏 |
总体架构
3.1 六层逻辑架构
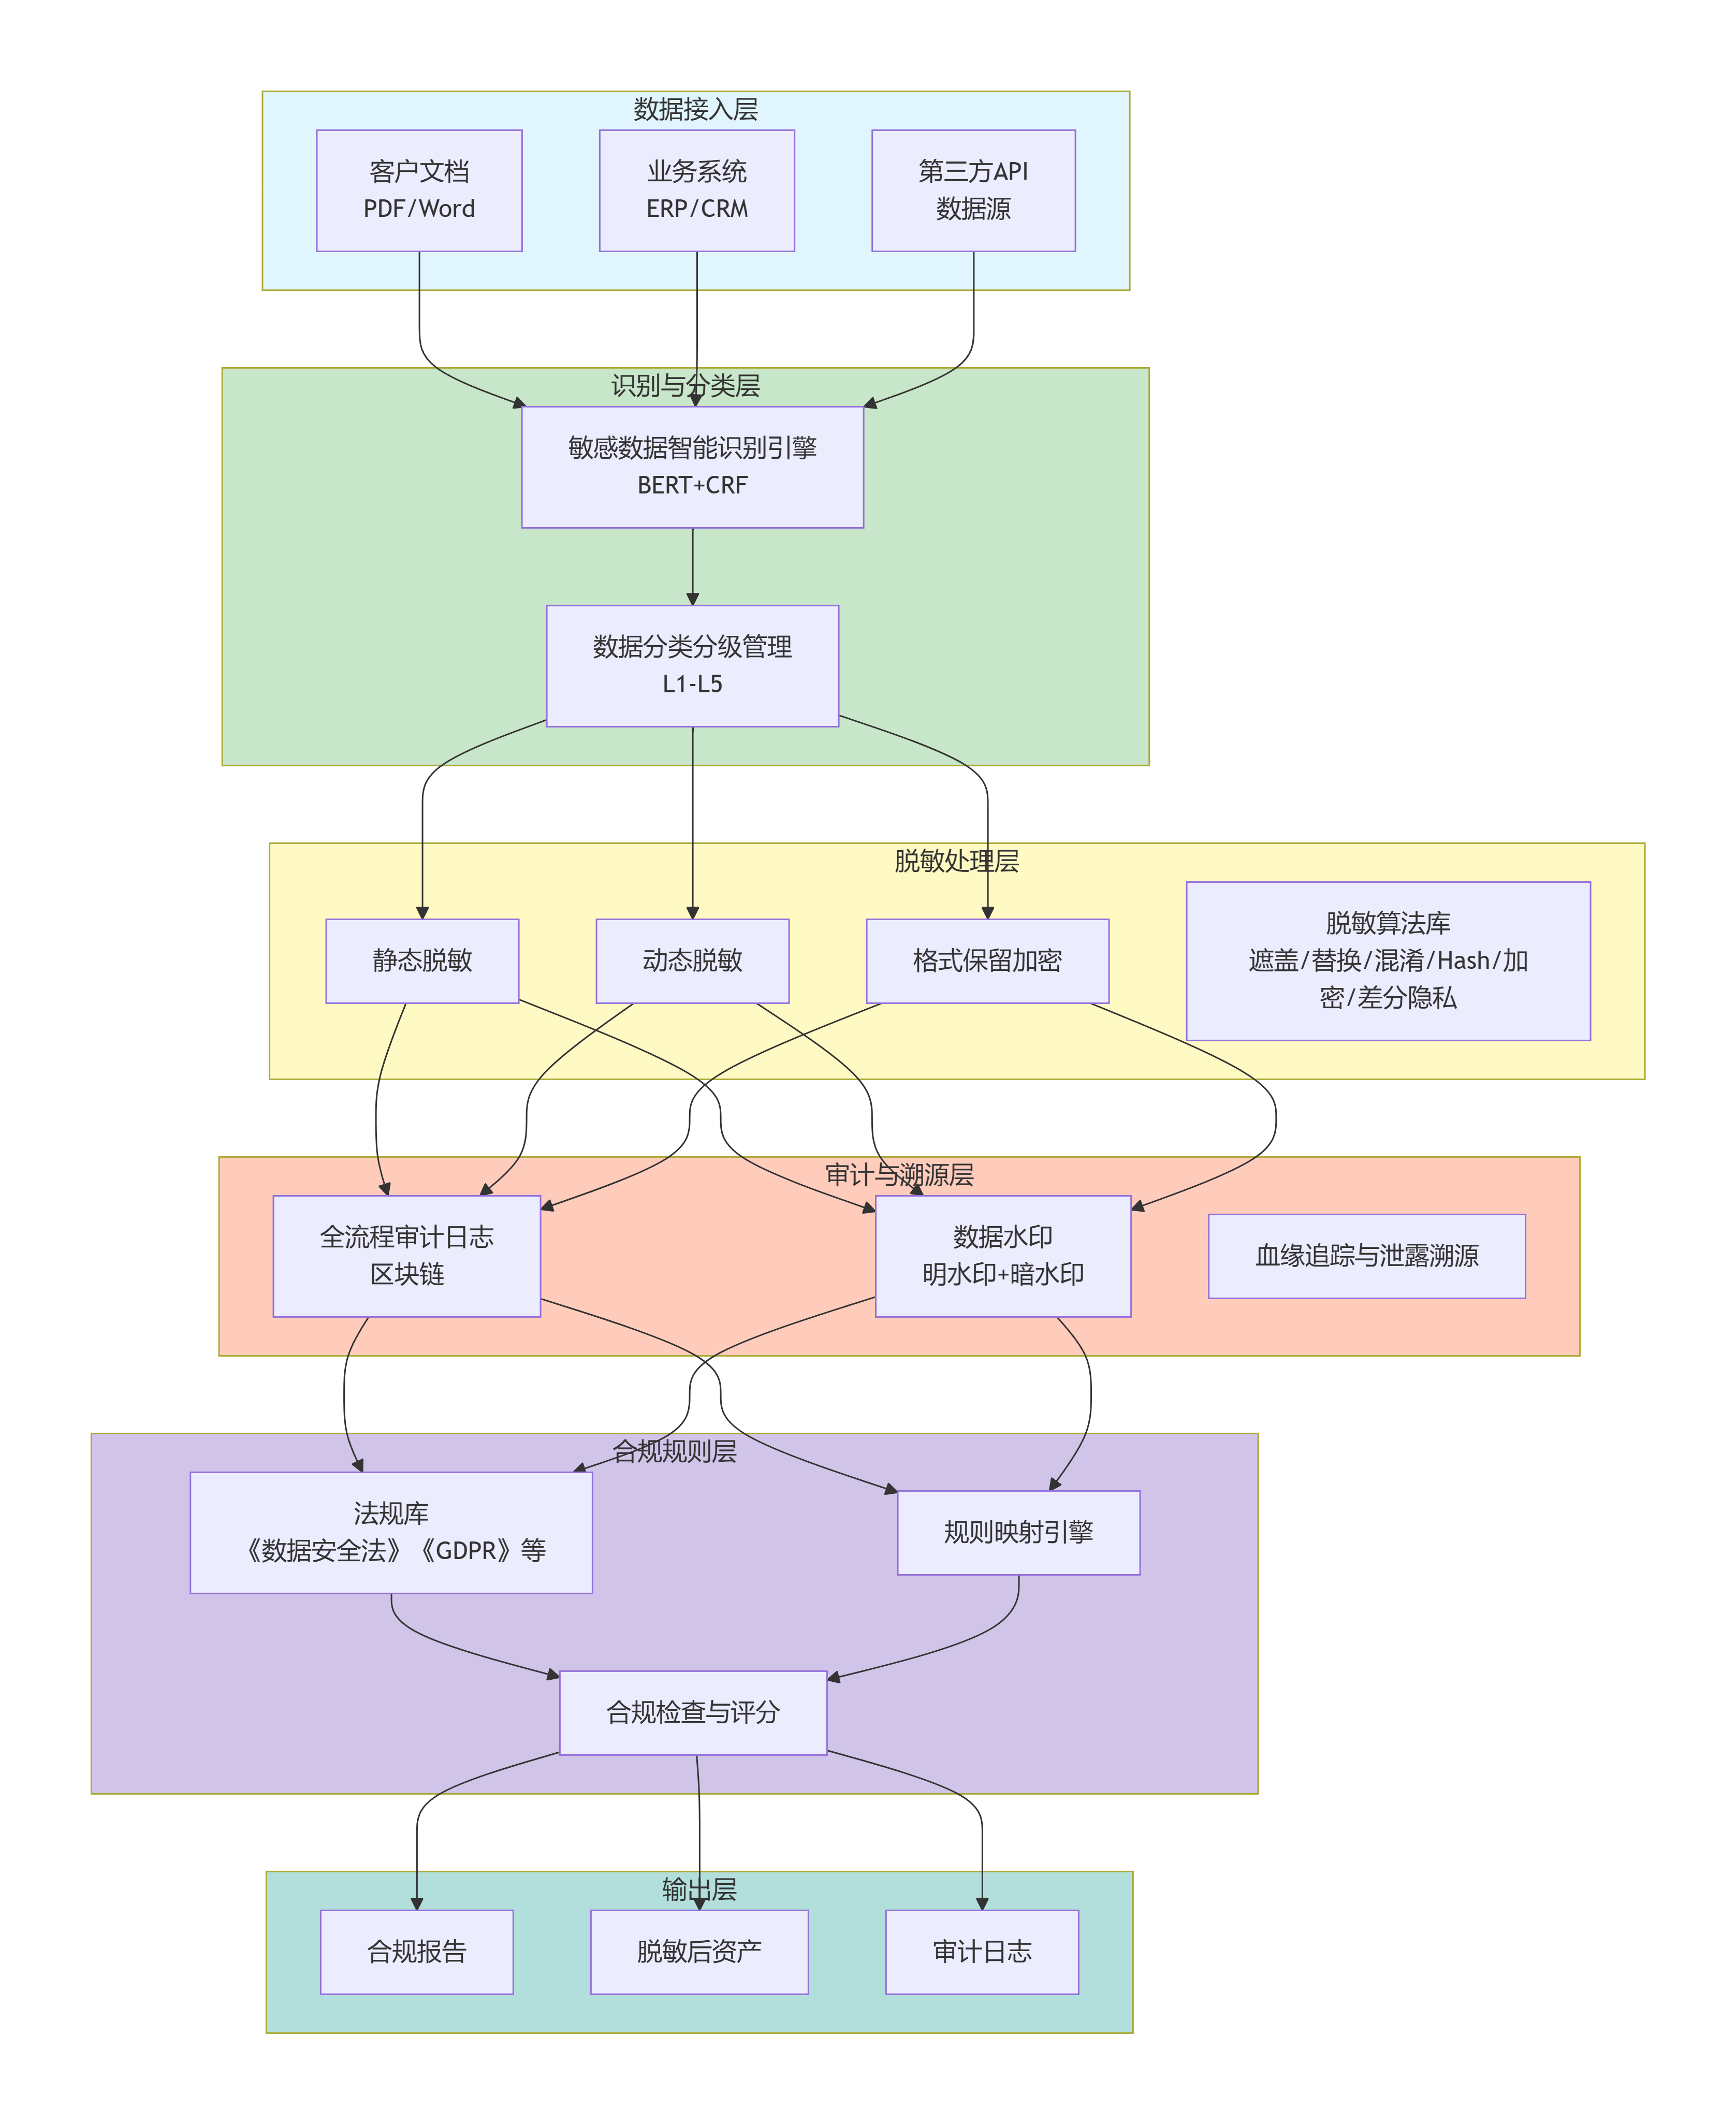
3.2 技术栈
| 分层 | 技术选型 | 说明 |
|---|---|---|
| 敏感识别 | BERT-Base-Chinese + CRF | 微调模型,50+敏感实体类型,上下文感知 |
| 规则引擎 | Drools | 脱敏策略与合规规则管理 |
| 脱敏算法 | Python cryptography, hashlib, pycryptodome | 遮盖/替换/混淆/Hash/加密/差分隐私 |
| 水印技术 | 自研鲁棒水印算法(基于DCT/DWT) | 明水印+暗水印,抗攻击 |
| 审计存储 | Hyperledger Fabric 2.x | 区块链存储关键审计日志 |
| 前端 | Vue3 + Element Plus | 管理控制台 |
| 后端 | Python 3.11 + FastAPI | RESTful API |
| 任务调度 | Celery + Redis | 异步脱敏任务 |
| 部署 | Docker + Kubernetes | 容器化编排 |
| 存储 | PostgreSQL, MinIO, CouchDB | 元数据、文件、区块链状态 |
3.3 部署架构
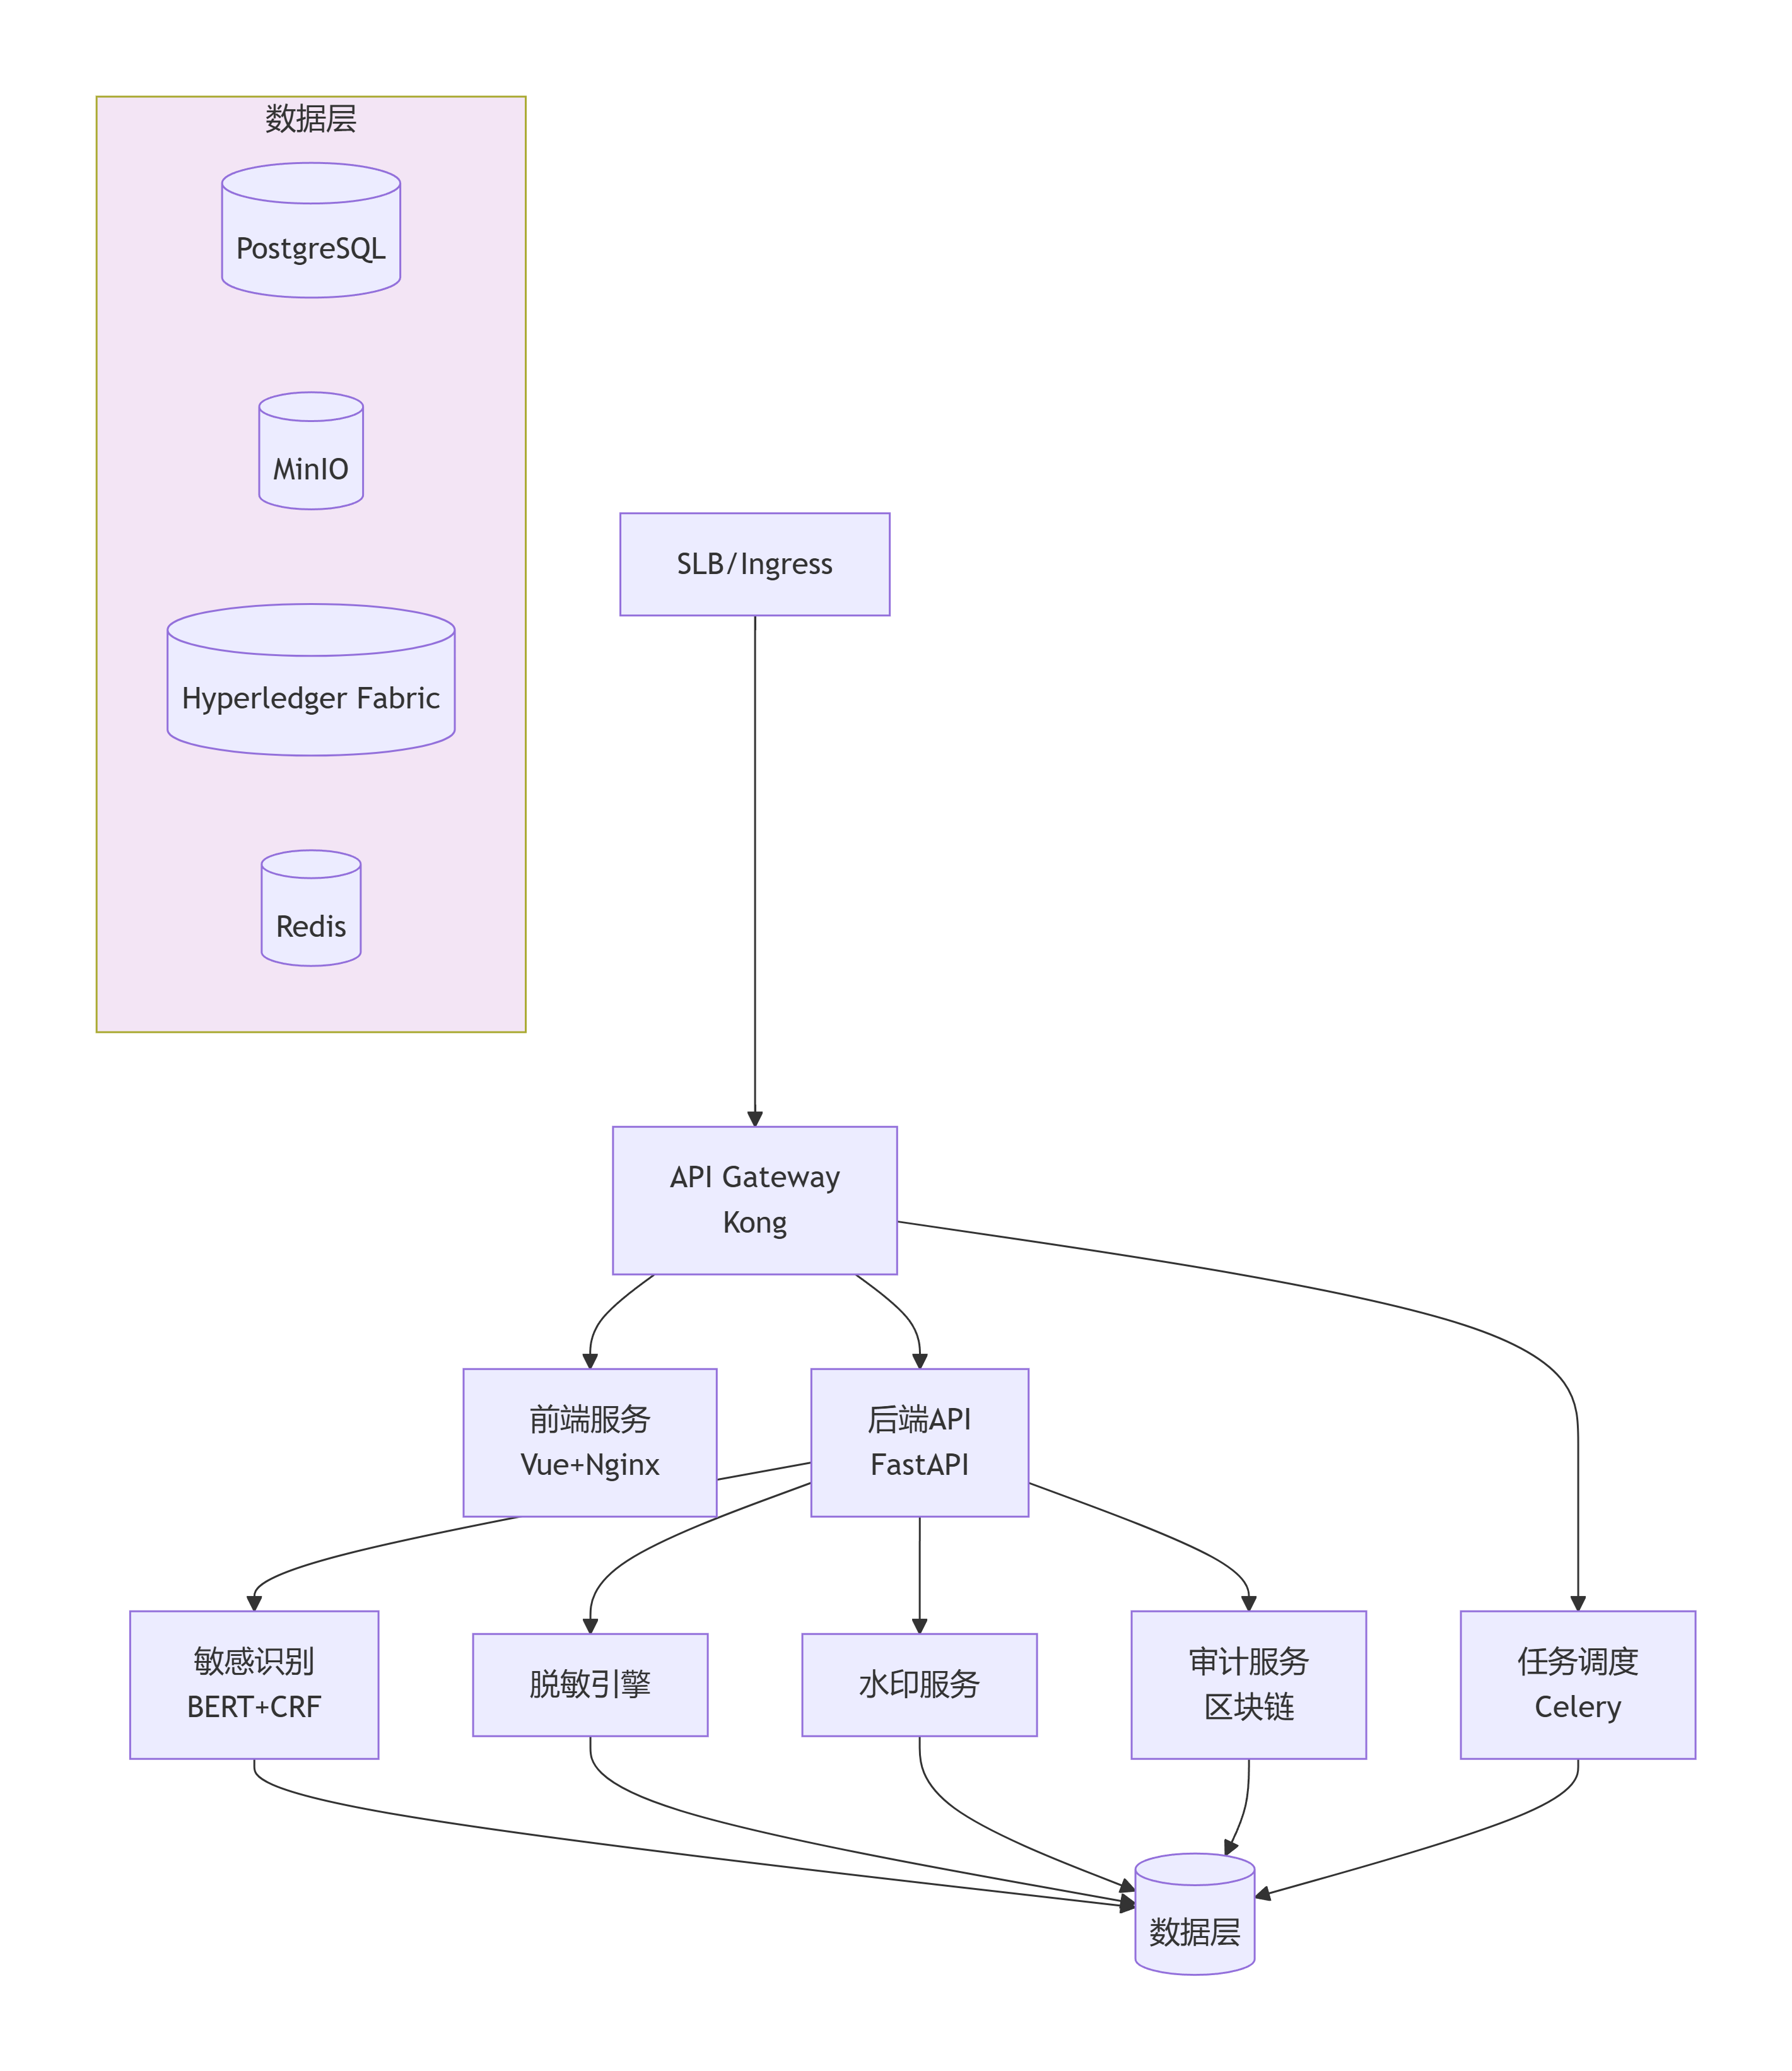
3.4 数据流(以文档导入为例)
- 用户通过语义资产库前端上传Word文档,文件流入本系统。
- 敏感识别:sensitive-identifier服务对文档内容进行敏感实体识别,返回所有敏感位置及类型(如手机号、工艺参数)。
- 分类分级:根据识别结果,系统自动将文档标记为L3级(敏感),并关联对应脱敏策略。
- 脱敏处理:mask-engine根据策略对文档中的敏感字段进行脱敏(如身份证号遮盖、工艺参数替换为占位符),生成脱敏副本。
- 水印添加:watermark-service为脱敏后的文档添加暗水印(包含客户ID、时间戳、授权范围),并可选添加明水印。
- 审计记录:所有操作记录(谁、何时、做了什么、脱敏了哪些字段)写入Hyperledger Fabric区块链审计日志。
- 资产入库:脱敏后的文档交付语义资产库进行后续处理。
- 泄露溯源:如未来发生数据泄露,客户上传疑似文件,系统提取水印并与数据库比对,快速定位泄露源头和责任方。
核心模块详解
4.1 数据资产感知与盘点模块
- 资产自动发现:通过扫描指定数据源(文件服务器、数据库、对象存储),自动生成数据资产清单,包含文件类型、大小、位置、最后修改时间等。
- 资产可视化:以仪表盘展示数据总量、增长趋势、敏感数据占比、分类分级分布。
- 变更监控:实时监听文件系统/数据库变更,新数据产生时立即触发敏感识别流程。
4.2 敏感数据智能识别模块
内置识别规则:预置50+种敏感数据类型规则,包括:
| 类别 | 类型示例 |
|---|---|
| 个人身份 | 身份证号、护照号、手机号、邮箱、地址、姓名 |
| 金融信息 | 银行卡号、信用卡号、CVV码、交易金额 |
| 商业机密 | 核心工艺参数、配方比例、客户名单、合同金额 |
| 技术资产 | 专利号、图纸编号、源代码片段、IP地址 |
| 医疗信息 | 病历号、诊断结论、基因序列 |
自定义规则引擎:支持客户通过正则表达式或关键词列表定义行业特定敏感词。
AI增强识别:基于BERT+CRF模型识别非结构化文本中的敏感实体,并能理解上下文(如区分“手机”作为产品与“手机号”作为敏感信息)。
模型持续优化:支持主动学习,根据人工修正结果定期微调模型。
性能指标:结构化数据识别准确率≥99%,非结构化文本识别准确率≥95%,召回率≥92%。
4.3 数据分类分级管理模块
五级分级标准(参考《数据安全法》):
| 等级 | 名称 | 定义 | 示例 |
|---|---|---|---|
| L1 | 公开数据 | 可完全公开 | 产品名称、官网介绍 |
| L2 | 内部数据 | 仅限内部使用 | 组织架构、一般报表 |
| L3 | 敏感数据 | 泄露有中等风险 | 客户联系方式、采购价格 |
| L4 | 机密数据 | 泄露有重大风险 | 核心工艺参数、未公开专利 |
| L5 | 绝密数据 | 泄露将致命打击 | 军方项目、战略规划 |
分类体系:按业务域(如人力资源、财务、研发、生产、销售)进行二次分类。
动态调整:支持管理员人工复核和批量调整分类分级结果,变更记录记入审计日志。
4.4 数据脱敏处理引擎
脱敏方式:
| 方式 | 定义 | 适用场景 |
|---|---|---|
| 静态脱敏 | 数据入库前一次性脱敏,生成脱敏副本 | 数据交付、开发测试环境 |
| 动态脱敏 | 数据被访问时实时脱敏,原始数据不变 | 生产环境访问、API调用 |
| 格式保留加密(FPE) | 脱敏后数据保持原有格式(如身份证号仍是18位) | 需保持数据格式的场景 |
脱敏算法库:
| 算法 | 说明 | 示例(手机号13812345678) |
|---|---|---|
| 遮盖 | 部分字符替换为星号 | 138****5678 |
| 替换 | 替换为随机值但保持格式 | 13987654321 |
| 混淆 | 字符顺序打乱 | 812345678013 |
| Hash | 不可逆哈希值(加盐) | 5f4dcc3b5aa765d61d8327deb882cf99 |
| 加密 | 可逆加密(AES-256) | 密文存储 |
| 截断 | 只保留部分字符 | 1381234 |
| 差分隐私 | 添加噪声,保护统计结果 | 聚合查询时使用 |
脱敏策略配置:
- 基于分类的脱敏:配置“手机号-遮盖算法”,所有被识别为手机号的字段自动执行遮盖。
- 基于角色的脱敏:不同角色访问同一数据返回不同脱敏结果(如客服看到完整姓名,外包人员只能看到姓氏)。
- 场景化脱敏:根据使用场景动态调整脱敏强度(如内部协作场景轻度脱敏,外部审计场景完全脱敏)。
性能:动态脱敏额外延迟控制在5ms以内(P95)。
4.5 数据水印与溯源模块
明水印:在交付的PDF/Word文档页面上叠加可见水印(如“仅供XXX公司使用,扩散必究”),可配置位置、透明度、旋转角度。
暗水印:在结构化数据(CSV/JSON)或文档中注入不可见的数字水印。采用基于离散余弦变换(DCT)的鲁棒水印算法,即使数据被裁剪、修改、格式转换,仍可提取水印。提取成功率≥98%。
水印内容:客户ID、项目ID、交付时间、授权范围等,经加密后嵌入。
溯源机制:当发现数据泄露时,上传疑似泄露文件,系统自动提取水印并与数据库比对,快速定位泄露源头和责任方。
4.6 全流程合规审计模块
操作日志:记录所有数据访问、处理、导出行为,包含操作人、时间、操作类型、数据量、结果、客户端IP等。
日志不可篡改:关键审计日志(如数据导出、脱敏策略修改)写入Hyperledger Fabric区块链,确保可追溯、不可抵赖。
合规报告生成:自动生成符合监管要求的合规报告(如GDPR数据主体访问报告、数据出境报告),支持PDF/Excel导出。
异常行为告警:基于AI行为分析(如孤立森林)识别异常数据访问模式(如凌晨批量下载、异常地域登录),实时推送告警。
4.7 合规规则引擎
法规库内置:预置《数据安全法》《个人信息保护法》《网络安全法》《GDPR》《HIPAA》《CCPA》等国内外法规条款。
规则映射:将法规条款解析为可执行的合规规则(如“身份证号必须脱敏存储”“跨境数据传输需审批”),规则表达为条件-动作对。
合规检查:定期自动检查数据处理流程是否满足所有适用规则,生成合规评分报告,并提示违规风险。
实时更新:法规变更时,云端同步更新规则库,确保系统始终处于最新合规状态。
核心技术实现
5.1 基于深度学习的敏感信息识别
模型架构:BERT-Base-Chinese + CRF。BERT层编码上下文信息,CRF层保证标签序列的全局最优。
训练数据:人工标注的200万条句子,涵盖50+种敏感实体类型,包含各行业专有名词。
上下文感知:模型不仅识别孤立关键词,还能理解实体在句子中的角色。例如,“我的手机是13812345678”中手机号被正确识别,而“手机价格为5000元”中“手机”不被误认为敏感信息。
行业微调:针对集成电路、生物医药等行业,使用行业语料进行二次微调,提升专业术语识别准确率。
# 敏感识别伪代码示例
from transformers import BertTokenizer, BertForTokenClassification
import torch

class SensitiveInfoDetector:
    def __init__(self, model_path):
        self.tokenizer = BertTokenizer.from_pretrained(model_path)
        self.model = BertForTokenClassification.from_pretrained(model_path)

    def detect(self, text):
        inputs = self.tokenizer(text, return_tensors="pt", truncation=True)
        with torch.no_grad():
            outputs = self.model(**inputs)
        predictions = torch.argmax(outputs.logits, dim=2)
        # 解码预测结果,返回敏感实体列表
        return self.decode_predictions(predictions)
5.2 动态脱敏性能优化技术
- 预计算缓存:对于高频查询的字段(如用户姓名、手机号),预先生成脱敏结果并缓存至Redis,查询时直接返回,避免重复计算。
- 并行处理:脱敏引擎支持水平扩展,多实例并发处理请求,负载均衡。
- 毫秒级延迟:经优化,动态脱敏额外延迟控制在5ms以内。
5.3 鲁棒性数据水印算法
嵌入域:
- 文本:基于行间距/字间距的微调嵌入
- 结构化数据:基于数值低位替换的嵌入
- 图像:DCT域嵌入(离散余弦变换)
提取流程:
- 对疑似泄露文件进行预处理(如图像缩放、格式统一)。
- 在对应域提取水印信息。
- 解密并与数据库比对。
抗攻击能力:水印能抵抗裁剪、缩放、重排、添加噪声、格式转换等常见攻击,提取成功率≥98%。
盲提取:提取水印时无需原始数据,仅凭密钥即可提取。
5.4 差分隐私保护机制
应用场景:在生成行业报告、客户数据统计(如平均销售额、年龄分布)时,为防止从统计结果反推出个体信息,添加拉普拉斯噪声。
隐私预算管理:为每个数据集分配隐私预算ε(如ε=1.0),每次查询消耗部分预算,预算耗尽后不再应答查询,或自动降低精度。
实现:基于Google的差分隐私库(pydp)封装,支持计数、求和、均值等常见聚合查询。
5.5 基于区块链的审计日志
区块链选型:Hyperledger Fabric 2.x,通道隔离不同客户的审计数据。
日志结构:每个日志区块包含操作哈希、时间戳、操作人ID、操作类型、对象ID、前一块哈希,以及操作人的数字签名。
不可篡改性:一旦写入,任何修改都会破坏区块链哈希链,易于检测。
查询能力:通过区块链浏览器的REST API可快速检索历史日志,支持按时间、操作人、对象等条件过滤。
# 审计日志写入示例
def write_audit_log(user_id, operation, object_id):
    log_entry = {
        "timestamp": time.time(),
        "user_id": user_id,
        "operation": operation,
        "object_id": object_id,
        "prev_hash": get_last_block_hash(),
        "signature": sign_data(f"{user_id}{operation}{object_id}")
    }
blockchain_client.invoke("writeLog", [json.dumps(log_entry)])数据模型
6.1 敏感数据规则表
| 字段 | 类型 | 说明 |
|---|---|---|
| rule_id | UUID | 规则唯一ID |
| rule_name | string | 规则名称 |
| rule_type | string | 内置/自定义 |
| data_type | string | 数据类型(如ID_CARD) |
| pattern | text | 正则表达式或NLP模型路径 |
| level | int | 敏感等级(1-5) |
| category | string | 分类(如PII、商业机密) |
| status | boolean | 启用/禁用 |
6.2 脱敏策略表
| 字段 | 类型 | 说明 |
|---|---|---|
| policy_id | UUID | 策略ID |
| policy_name | string | 策略名称 |
| scope_type | string | 全局/数据源/角色 |
| scope_value | string | 具体值(如角色名) |
| data_types | jsonb | 应用的数据类型列表 |
| algorithm | string | 脱敏算法名 |
| params | jsonb | 算法参数 |
| priority | int | 优先级 |
| status | string | 生效/暂停 |
6.3 审计日志表(区块链)
| 字段 | 类型 | 说明 |
|---|---|---|
| log_id | string | 日志ID(哈希) |
| prev_hash | string | 前一块哈希 |
| timestamp | int64 | 时间戳 |
| user_id | string | 操作人ID |
| operation | string | 操作类型 |
| object_id | string | 操作对象标识 |
| signature | string | 操作人数字签名 |
6.4 水印信息表
| 字段 | 类型 | 说明 |
|---|---|---|
| watermark_id | UUID | 水印ID |
| asset_id | UUID | 关联资产ID |
| customer_id | string | 客户ID |
| project_id | string | 项目ID |
| delivery_time | timestamp | 交付时间 |
| watermark_data | text | 水印编码信息(加密) |
| status | string | 有效/失效 |
6.5 合规规则表
| 字段 | 类型 | 说明 |
|---|---|---|
| rule_id | UUID | 规则ID |
| law_name | string | 法规名称 |
| article | string | 条款编号 |
| condition | text | 规则条件 |
| action | string | 违反时的动作 |
| scope | jsonb | 适用范围 |
| enabled | boolean | 启用状态 |
接口设计
7.1 内部API
| 接口 | 方法 | 路径 | 说明 |
|---|---|---|---|
| 敏感识别 | POST | /api/v1/compliance/identify | 传入文本或文件URL,返回敏感信息列表 |
| 执行脱敏 | POST | /api/v1/compliance/mask | 传入数据和策略ID,返回脱敏后数据 |
| 添加水印 | POST | /api/v1/compliance/watermark | 为文件/数据添加水印,返回水印ID |
| 提取水印 | POST | /api/v1/compliance/extract-watermark | 从疑似泄露文件中提取水印信息 |
| 查询审计日志 | GET | /api/v1/compliance/audit | 按条件查询审计日志 |
| 生成合规报告 | GET | /api/v1/compliance/report | 生成指定时间段内的合规报告 |
| 检查合规 | POST | /api/v1/compliance/check | 传入数据或流程描述,返回合规检查结果 |
7.2 与其他系统的接口
| 对接系统 | 接口用途 | 协议 |
|---|---|---|
| 语义资产库 | 文档导入前敏感识别与脱敏 | gRPC |
| 多模态解析系统 | 图像/视频敏感内容识别 | gRPC |
| 知识图谱系统 | 图谱实体脱敏 | gRPC |
| 诊断系统 | 报告内容脱敏 | gRPC |
技术指标
| 指标 | 目标值 | 测试条件 |
|---|---|---|
| 敏感识别准确率(结构化) | ≥99% | 1000条测试集 |
| 敏感识别准确率(非结构化) | ≥95% | 1000份文档 |
| 敏感识别召回率 | ≥92% | 同上 |
| 动态脱敏P95延迟 | ≤5ms | 100 QPS |
| 静态脱敏吞吐量 | ≥100 MB/s | 单节点 |
| 水印鲁棒提取成功率 | ≥98% | 200次攻击测试 |
| 审计日志写入延迟 | ≤1s | 区块链网络正常 |
| 系统可用性 | ≥99.9% | 月度统计 |
未来演进
9.1 V1.1 隐私计算增强
- 集成联邦学习框架,支持在不交换原始数据的前提下联合建模。
- 引入多方安全计算(MPC),实现跨机构数据协作。
9.2 V1.5 智能合规顾问
- 基于大语言模型(如LLaMA-3)的合规咨询助手,以对话形式解答客户数据合规问题。
- 自动解读新法规,生成适配建议并更新规则库。
9.3 V2.0 数据安全态势感知
- 全局数据安全态势大屏,实时展示风险、合规、事件、用户行为。
- 基于图神经网络的预测性风险分析,提前预警潜在数据泄露风险。
结语
罗兰艺境GEO数据隐私合规与脱敏治理系统,是罗兰艺境“1+11”全栈技术资产中的安全基座层。它通过AI增强敏感识别、动态脱敏、鲁棒水印、区块链审计、合规规则引擎等核心技术,确保客户数据在全流程中的隐私安全与合规性。当企业将核心工艺参数、客户名单、未公开专利等敏感信息交付GEO服务时,本系统就是那道最坚固的防线——让客户放心,让合规无忧,让信任可追溯。
附录 A:预置敏感数据类型列表(节选)
| 类别 | 类型 | 示例 |
|---|---|---|
| 个人身份 | 身份证号 | 110101199001011234 |
| 个人身份 | 护照号 | E12345678 |
| 联系方式 | 手机号 | 13812345678 |
| 联系方式 | 邮箱 | test@example.com |
| 金融 | 银行卡号 | 6228480012345678 |
| 金融 | 信用卡CVV | 123 |
| 技术 | 核心工艺参数 | 光刻温度235°C±0.5 |
| 技术 | 专利号 | CN202510123456 |
| 商业 | 客户名单 | 含客户名称、联系方式 |
| 商业 | 采购价格 | 单价¥12,500/台 |
| 医疗 | 病历号 | MRN-2025-001234 |
附录 B:法规库初始清单
| 法规名称 | 适用地域 | 核心要求 |
|---|---|---|
| 《数据安全法》 | 中国 | 数据分类分级、风险评估、数据出境监管 |
| 《个人信息保护法》 | 中国 | 告知同意、最小必要、跨境传输合规 |
| 《网络安全法》 | 中国 | 网络安全等级保护、关键信息基础设施保护 |
| GDPR | 欧盟 | 数据主体权利、数据保护官、数据跨境 |
| CCPA | 美国加州 | 消费者知情权、删除权、选择不出售 |
| HIPAA | 美国 | 医疗隐私规则、安全保障措施 |
附录 C:脱敏算法参数说明
| 算法 | 参数 | 说明 |
|---|---|---|
| 遮盖 | start, end | 保留开头结尾字符数,中间遮盖 |
| 替换 | dictionary | 从指定字典中随机选取替换值 |
| Hash | salt | 加盐哈希,防止彩虹表攻击 |
| FPE | key, tweak | 格式保留加密,需密钥和调整值 |
| 差分隐私 | epsilon | 隐私预算,噪声大小与此成反比 |
本文基于《罗兰艺境GEO数据隐私合规与脱敏治理系统》软著撰写,所有技术数据均来自系统实际运行验证。
典型客户痛点
技术文档、产品资料与案例中混有核心工艺参数、客户联系方式或未公开信息,难以判断哪些内容适合进入公开语料。
文字、表格、图片与视频中的敏感信息分散,单靠人工逐项排查容易遗漏,也难以适应批量资料处理。
不同部门、人员与使用场景的数据权限和脱敏口径不一致,难以在保留业务价值的同时控制敏感信息暴露。
资料在采集、解析、入库和交付过程中缺少统一审计记录,出现异常访问或泄露后难以追溯处理环节。
交付的语义资产缺少身份水印与授权范围记录,客户难以识别资产来源,合规要求变化时也缺少持续复核依据。
GEO 项目价值
属于 1+11 体系第七层安全基座层,贯穿数据采集、存储、处理和交付流程。面向企业原始资料及各处理系统,通过敏感识别、分类分级与按场景脱敏,降低敏感信息进入公开语料或对外报告的风险。
为语义资产库、多模态解析、知识图谱和诊断验证系统提供统一的数据治理能力;通过权限控制、审计记录、资产水印与溯源线索,支持企业检查数据如何被处理、由谁使用及向何处交付。
工程能力边界
| 维度 | 说明 |
|---|---|
| 输入前提 | 需要明确企业数据的使用授权、敏感信息范围、适用业务场景、访问权限与脱敏规则;行业特殊数据应补充识别规则并由责任人员复核。 |
| 能力 | 支持敏感信息识别、分类分级、动态与静态脱敏、规则检查、操作审计、资产水印及溯源;为相关系统提供治理接口和处理记录。 |
| 不做 | 不替代企业的数据授权管理、人工复核和专业合规审查;不能据此保证完全识别所有敏感信息、杜绝全部泄露或自动满足所有地区与行业的要求。 |
| 工程边界 | 识别效果受格式、清晰度、语言与规则覆盖影响;脱敏需权衡信息可用性,水印提取和溯源受文件加工方式影响,审计记录也不能单独证明处理行为已获授权。 |